浙江省信息安全服务资质与高端系统集成资质 信息系统集成服务的能力构建与合规路径
一、引言
在数字化转型持续深化的背景下,信息系统集成服务已成为政府、金融、能源、医疗等行业信息化建设的核心支撑。浙江省作为全国数字经济先行省份,对信息系统集成服务提供方的资质能力提出了更高要求。其中,信息安全服务资质与高端系统集成资质构成了企业参与重大信息化项目的双重门槛。理解这两类资质的定位、关联及其对信息系统集成服务的影响,是企业制定合规发展路径的前提。
二、信息安全服务资质的定位与价值
信息安全服务资质是对企业在信息安全领域服务能力的系统性评价,通常涵盖安全集成、安全运维、风险评估、应急处理、软件安全开发等方向。在浙江省信息系统集成项目中,该资质的意义体现在三个层面:
第一,合规准入。涉及政务数据、关键信息基础设施的系统集成项目,往往将信息安全服务资质作为投标资格条件或加分项,未取得相应资质的企业难以进入核心项目竞争池。
第二,能力证明。资质评定要求企业在人员配置、项目管理、技术工具、服务流程等方面达到规范标准,本质上是对企业安全服务能力的第三方背书,有助于降低客户的选型风险。
第三,全生命周期覆盖。现代信息系统集成不再是单纯的设备采购与部署,而是从需求分析、架构设计、开发实施到运维保障的全生命周期服务。信息安全服务资质促使企业在集成方案设计阶段即嵌入安全能力,实现“安全左移”与“持续运营”的结合。
三、高端系统集成资质的核心要义
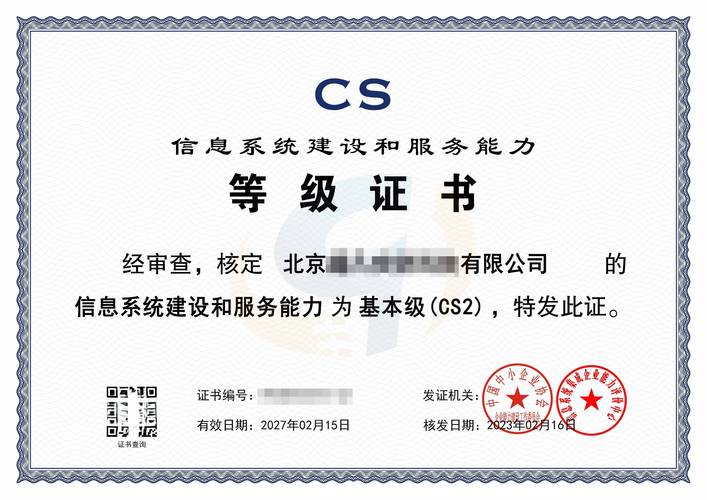
高端系统集成资质(在行业实践中常以信息系统集成及服务资质较高等级或相关能力成熟度评价体现)强调企业在大型、复杂、高可用信息系统项目中的综合实施能力。其核心要求通常包括:
- 项目经验:具备一定规模与复杂度的集成项目交付记录,涵盖多系统对接、异构环境整合等场景;
- 技术团队:拥有结构合理的项目管理、架构设计、开发实施与运维服务人员;
- 质量与过程管理:建立符合规范的项目管理体系和质量管理体系;
- 综合保障能力:具备支持大规模系统稳定运行的服务网络与响应机制。
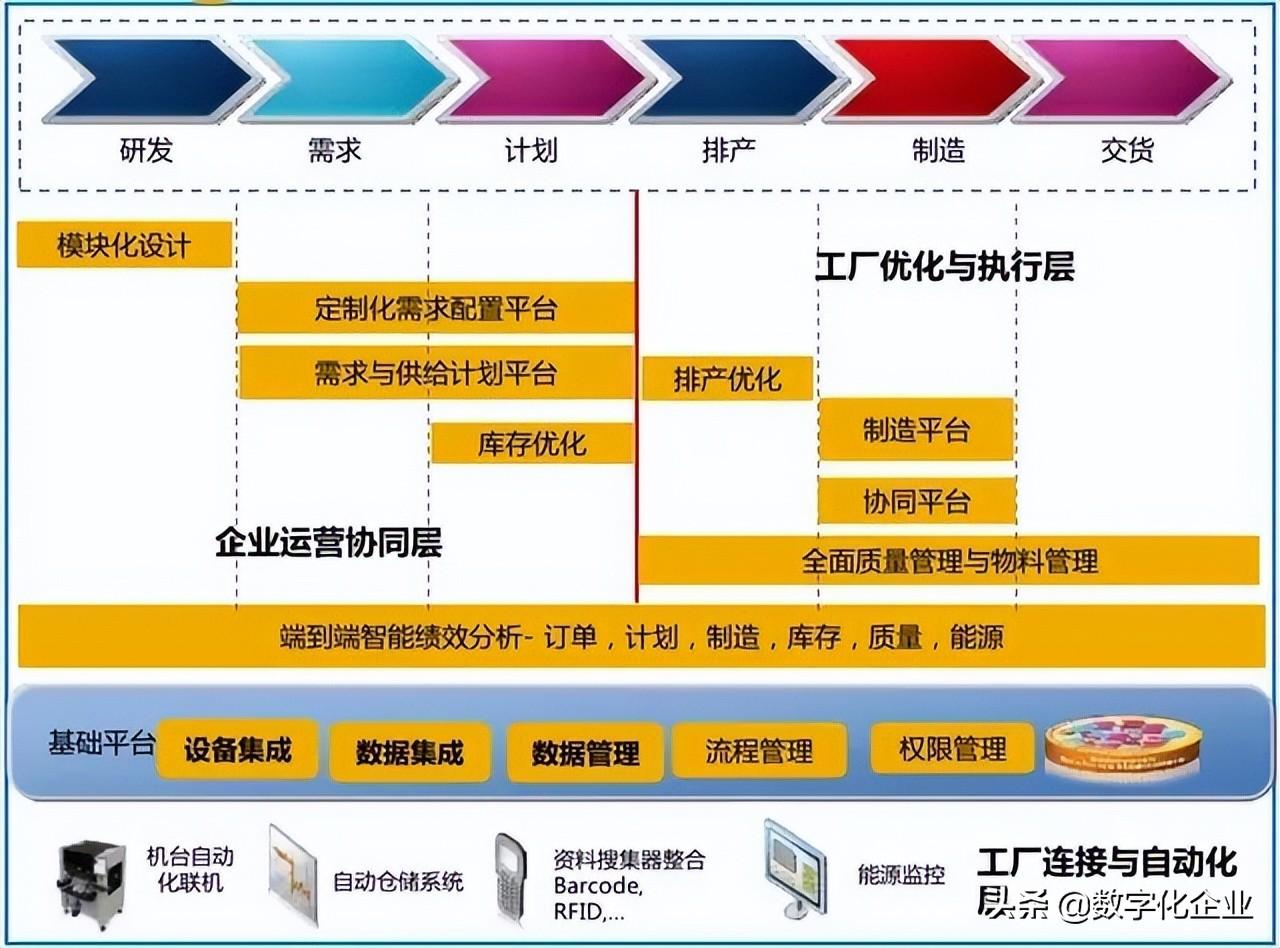
对于信息系统集成服务而言,高端资质意味着企业能够承担从顶层设计到落地交付的一体化责任,而非仅提供单一环节的产品或服务。
四、两类资质在信息系统集成服务中的协同关系
信息安全服务资质与高端系统集成资质并非彼此孤立,而是在信息系统集成服务中形成互补与协同:
- 能力维度的互补。高端系统集成资质侧重系统的整体架构、交付规模与工程化能力;信息安全服务资质侧重安全防护、风险管控与合规保障。两者结合,使集成方案在功能性、可靠性与安全性之间取得平衡。
- 项目生命周期的衔接。在项目规划阶段,安全资质保障需求分析与安全设计;在实施阶段,集成资质保障工程进度与质量;在运维阶段,两类资质共同支撑持续的安全运营与系统优化。
- 市场信任的叠加。同时具备两类资质的企业,在客户评估中往往被视为具备“建得好、用得稳、守得住”的综合服务能力,尤其在政务云、行业专网、数据平台等场景中更具竞争力。
五、面向浙江市场的实践路径建议
对于在浙江省开展信息系统集成服务的企业,建议从以下方面推进资质能力建设:
- 系统规划资质布局。根据目标行业与项目类型,明确所需信息安全服务资质方向与系统集成资质等级,避免盲目申报或资质错配。
- 以项目实践反哺资质建设。将资质要求嵌入项目管理流程,在真实项目中积累人员业绩、过程文档与质量记录,使资质申报与业务发展形成正向循环。
- 强化安全与集成的融合能力。在集成方案中标准化安全设计模块,培养既懂系统架构又懂安全防护的复合型人才。
- 关注地方政策动态。浙江省在数字政府、公共数据平台等领域持续出台相关规范,企业应及时跟踪资质采信、项目评审等方面的要求变化,保持合规敏锐度。
六、
信息安全服务资质与高端系统集成资质共同构成了信息系统集成服务的能力基线。在浙江数字经济高质量发展的语境下,资质不仅是市场准入的通行证,更是企业服务能力的结构化表达。唯有将资质建设融入日常项目管理与技术积累之中,才能真正转化为可持续的集成服务竞争力。
如若转载,请注明出处:http://www.aphpv.com/product/42.html
更新时间:2026-10-30 13:02:55